[点晴永久免费OA]群晖这一次补了 27 个洞:你的 NAS 补丁吃上了吗?
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
前些天,群晖官方刚警告过一轮针对 NAS 的勒索攻击(C3RB3R,利用的是 2024 年底就已修复的旧漏洞);才没过多久, 11 月 10 日,群晖一次补了 27 个安全洞。其中最重的一个,评分 9.8,不用登录你的 NAS 就能发起。 这两件事放在一起看,结论只有一个:NAS 已经是被持续盯着打的设备,补丁节奏必须跟上。 而最让我想写这篇的,是下面这张截图——一位用户的真实界面: 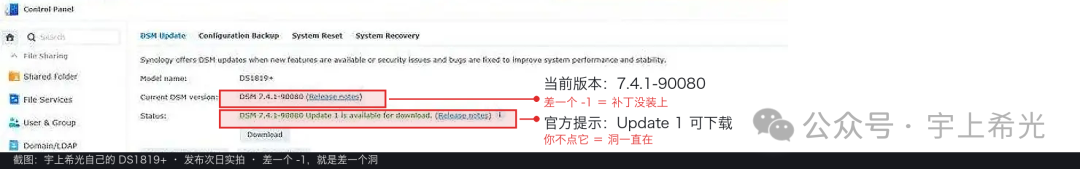 版本号写着 这篇就讲四件事:这 27 个洞是什么级别、为什么「显示最新」没用、你的版本号怎么对号入座、以及升级前后该做什么。全文 10 分钟,比事后恢复数据便宜得多。 27 个编号不用背,收敛成两句话:
剩下 25 个分散在单点登录、分享链接、双重验证、缩略图、NFS、VPN、WebDAV 等模块,评分都没这两个高——但方向一致:都在大门附近。 最关键的一条官方信息:这次公告里「临时缓解措施」一栏写的是 None。意思是——没有「关掉某个设置就能先挡一挡」的选项,唯一的解法是把系统升到修复版本。 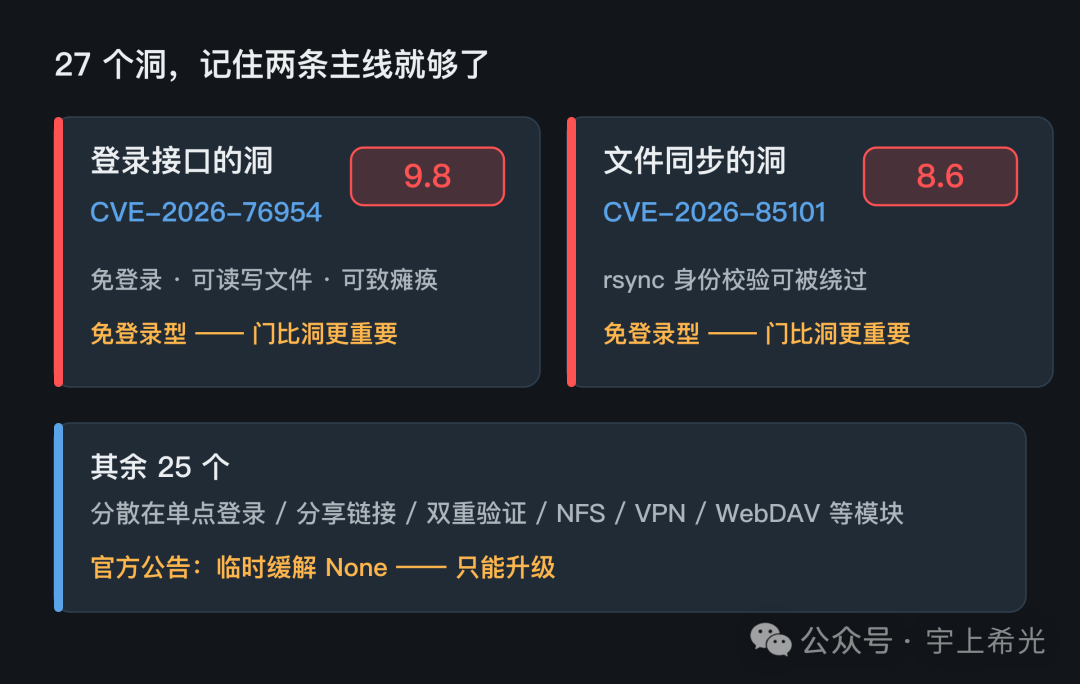 很多人对着设置页看到「已是最新版本」就放心了。这次恰恰不能只信这一行字,有三个原因: **1. Update 1 是「追加补丁」,不是「新版本」。**就像截图里那样:主版本号 **2. 自动更新可能早就被关了。**不少人在装机时怕「半夜自动重启断任务」,把自动更新关了——这一关就再也没人提醒你。 **3. 老机型收不到推送。**官方对部分已停产机型的系统支持有期限,有些机型停在某个旧分支上,只能手动去官网下对应分支的补丁。 所以自查的唯一标准动作是:去控制面板把完整版本号抄出来,对着表查。
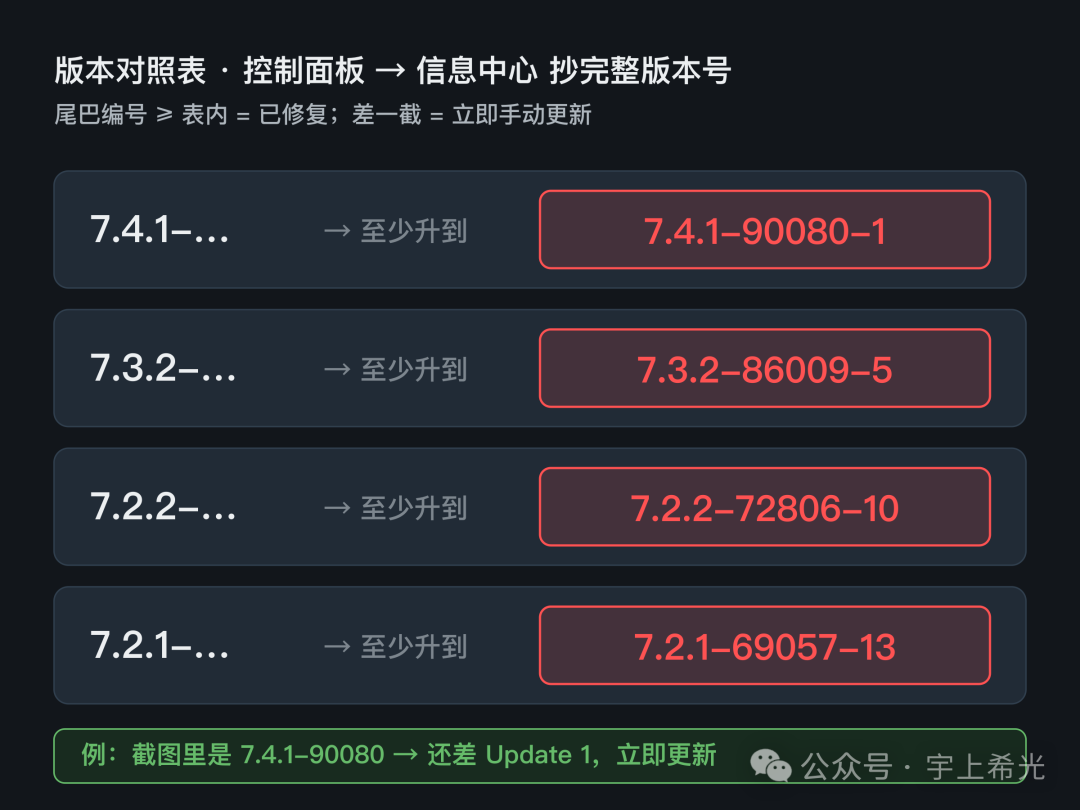 三种结果:
升级前 3 分钟,先做这 3 件事:
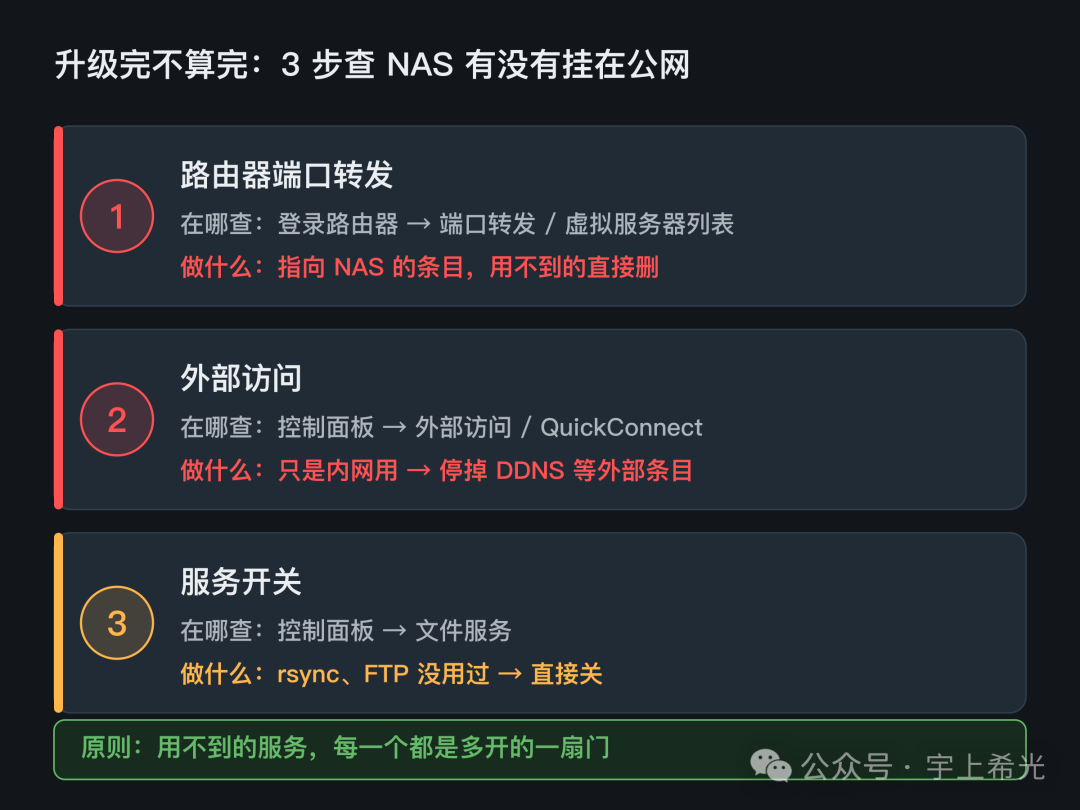
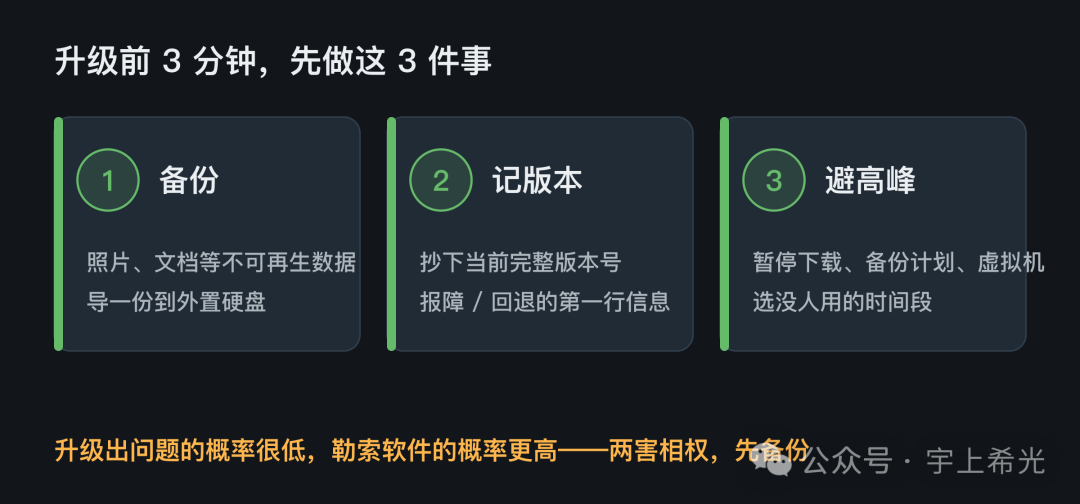 这次两个高危洞都是「免登录」型——意思是只要管理入口暴露在公网,风险就不需要你的密码参与。升级解决的是洞,下面这三步解决的是「门」。按顺序查: 第一步:查路由器有没有把 NAS 端口映射出去。 登录路由器管理页,找「端口转发 / 端口映射 / 虚拟服务器」列表。**凡是指向 NAS 内网 IP 的条目,问自己一句:我真的在用吗?**不用群晖 DRIVE 对外分享、不用外部访问相册的,直接删。这是最常见也最危险的一条暴露路径。 第二步:查群晖自己的「外部访问」。
第三步:查服务本身的开关。
阅读原文:点击这里 该文章在 2026/11/13 18:44:41 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886