[点晴永久免费OA]勒索病毒正在加密你的群晖!4 步配置,把黑客挡在门外
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
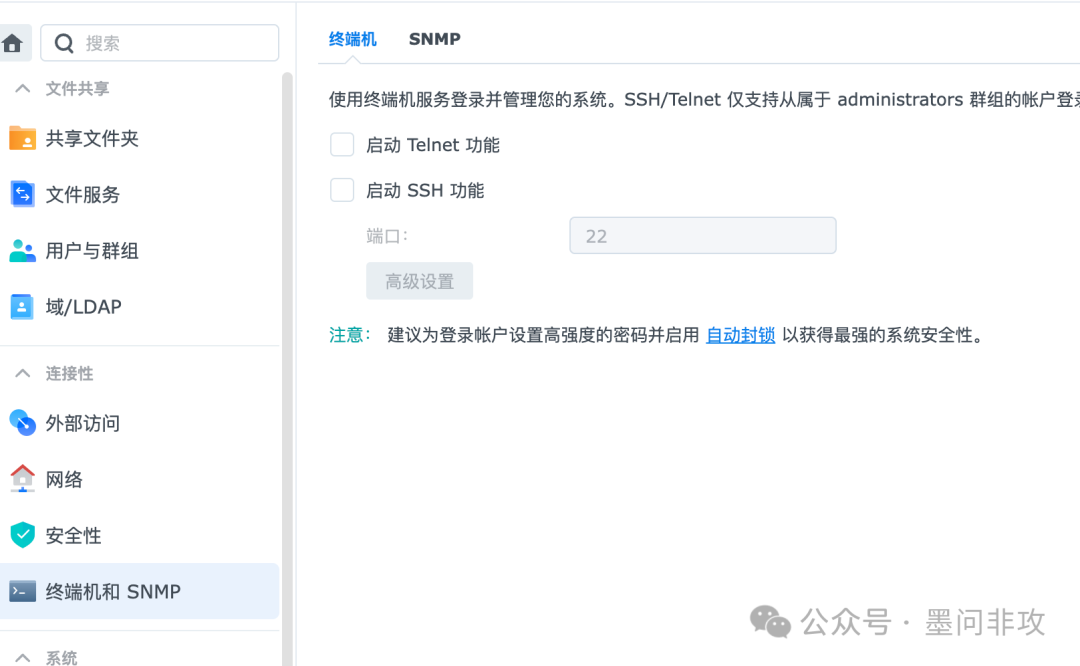
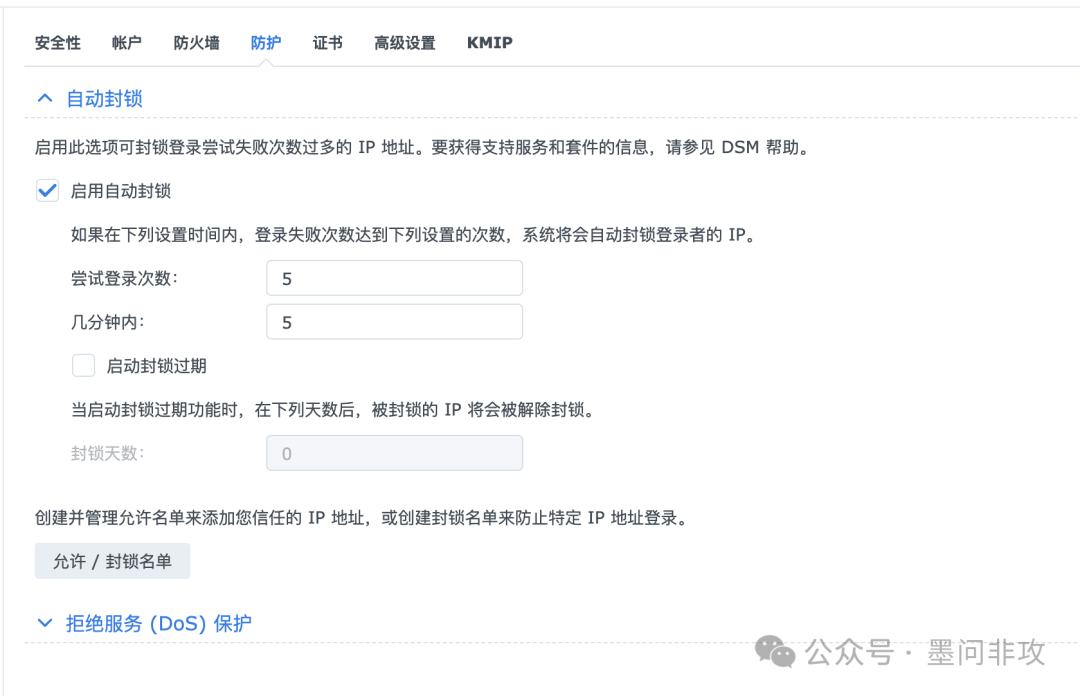
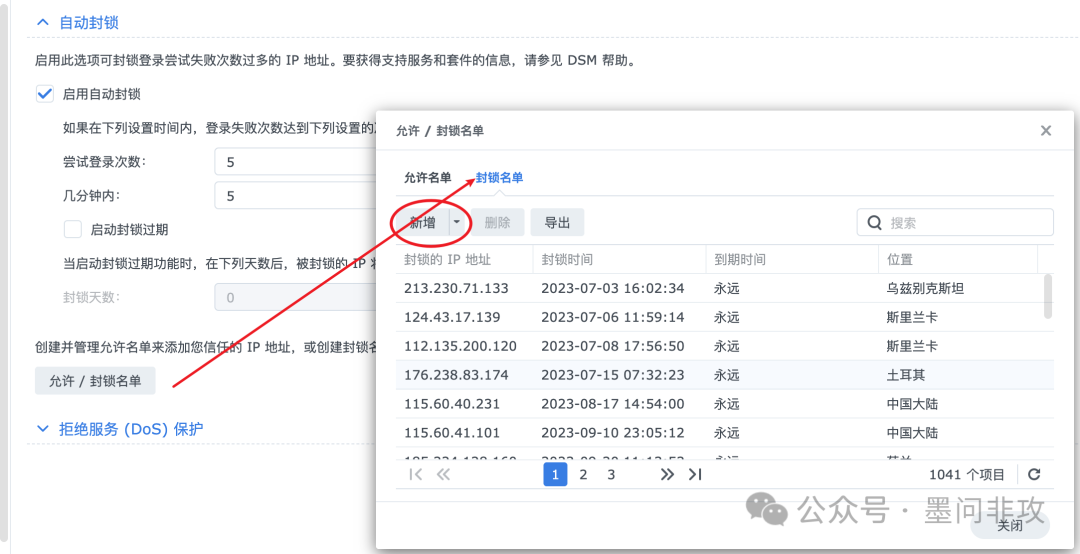
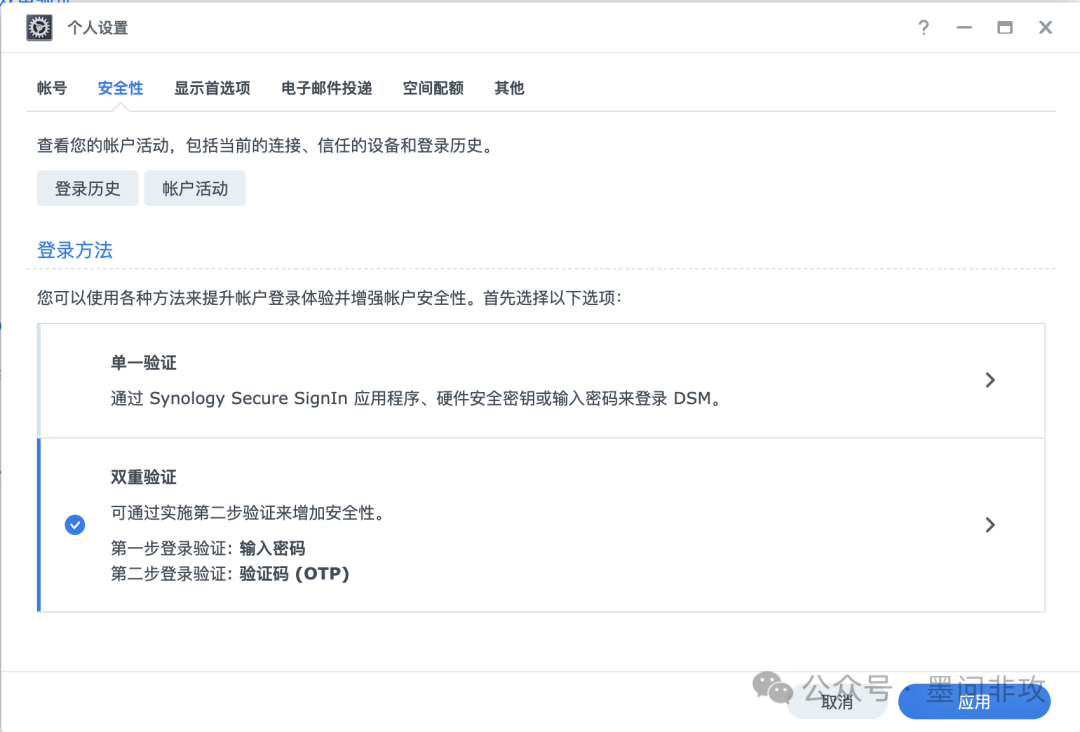
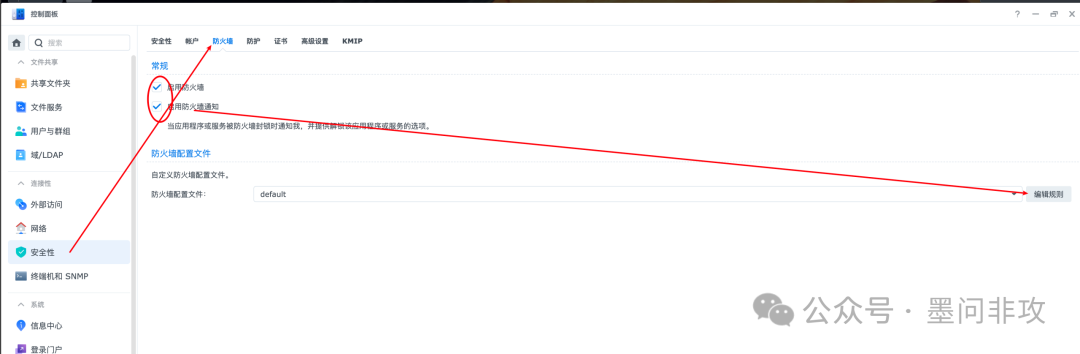
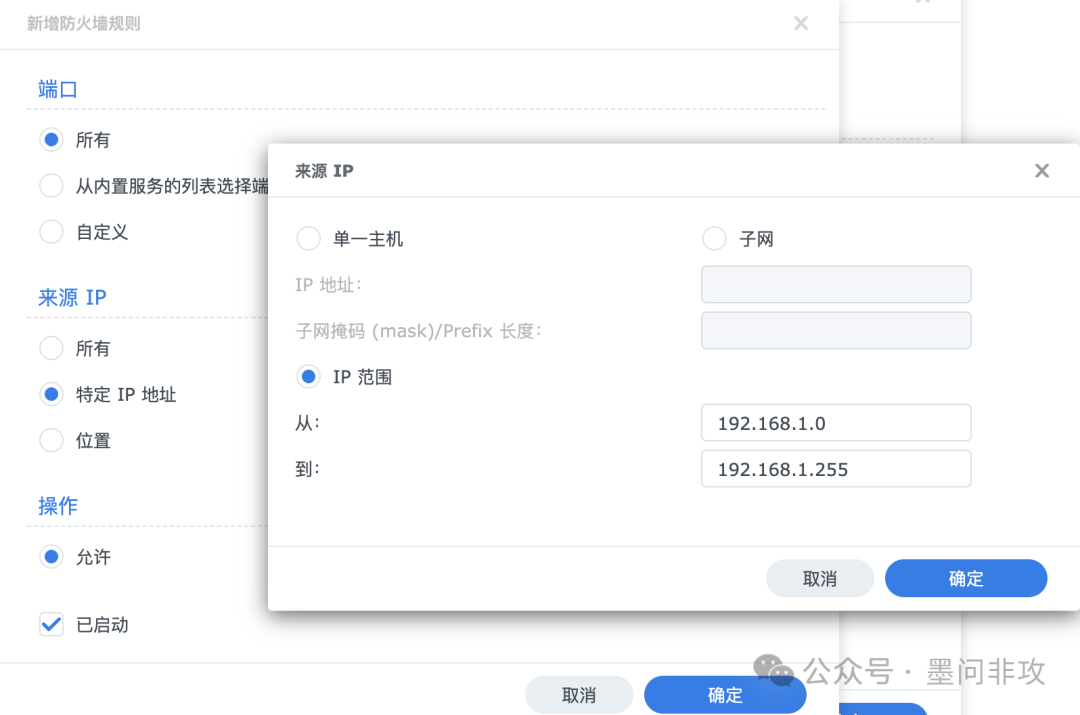
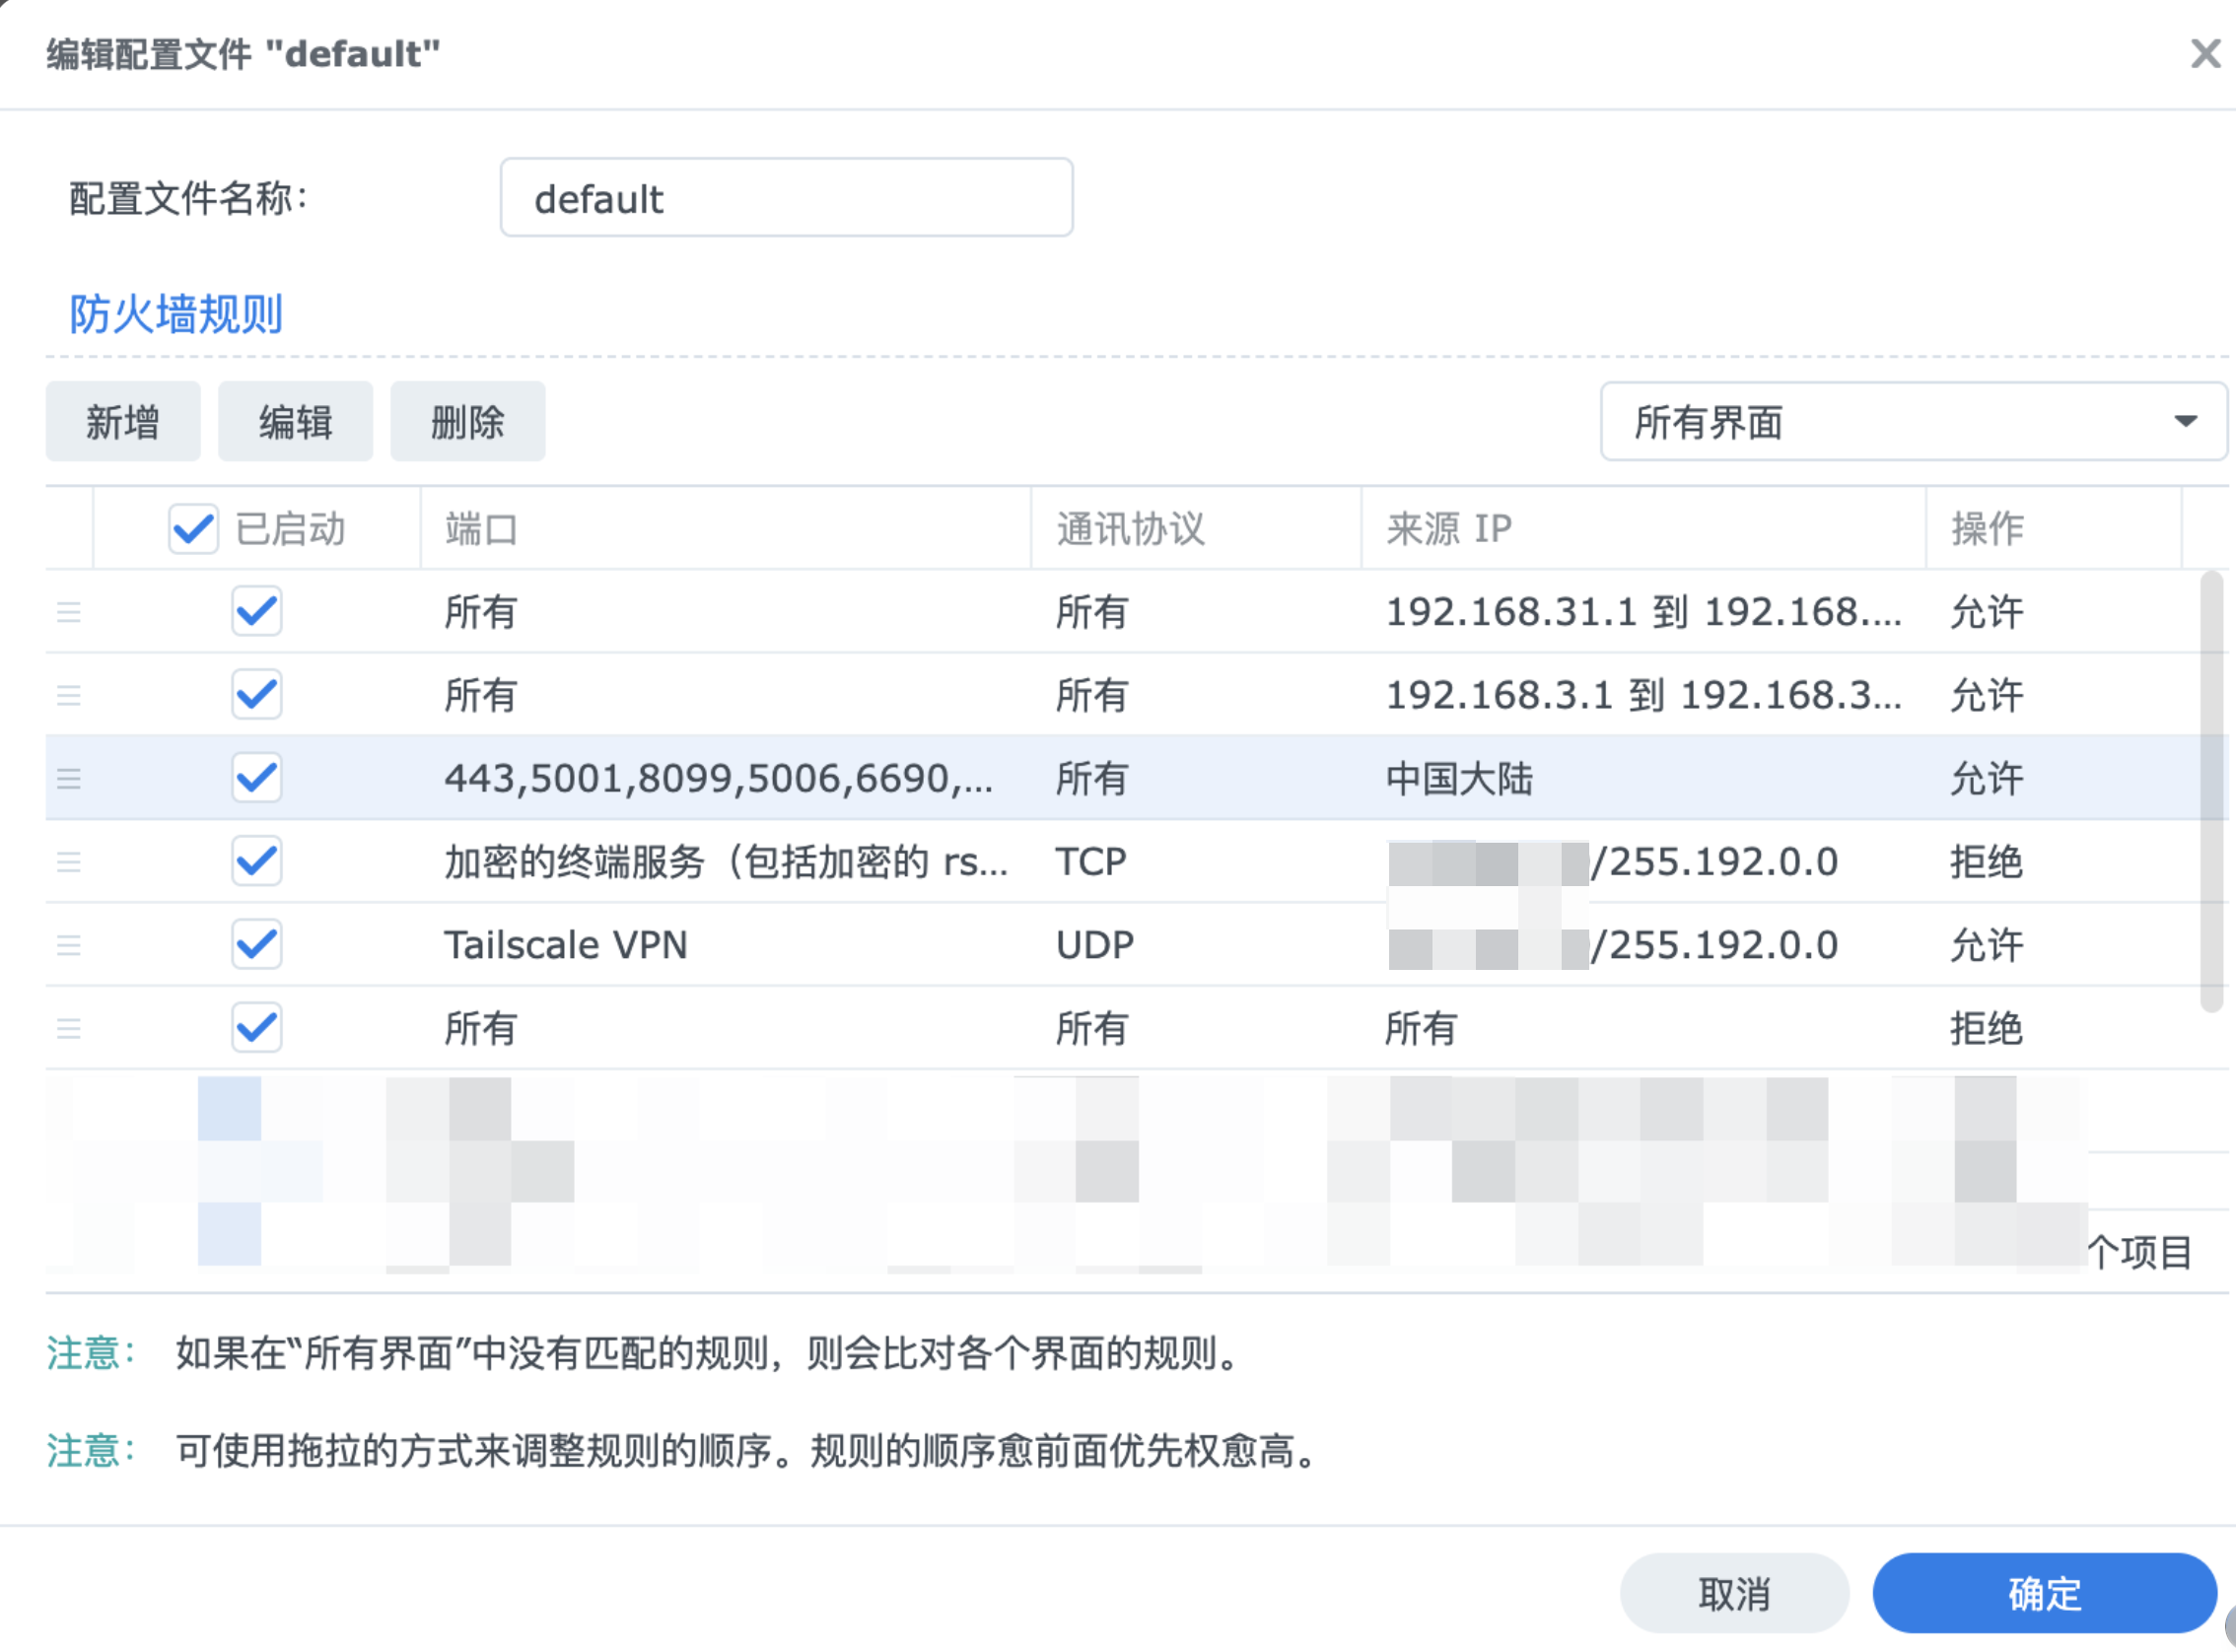
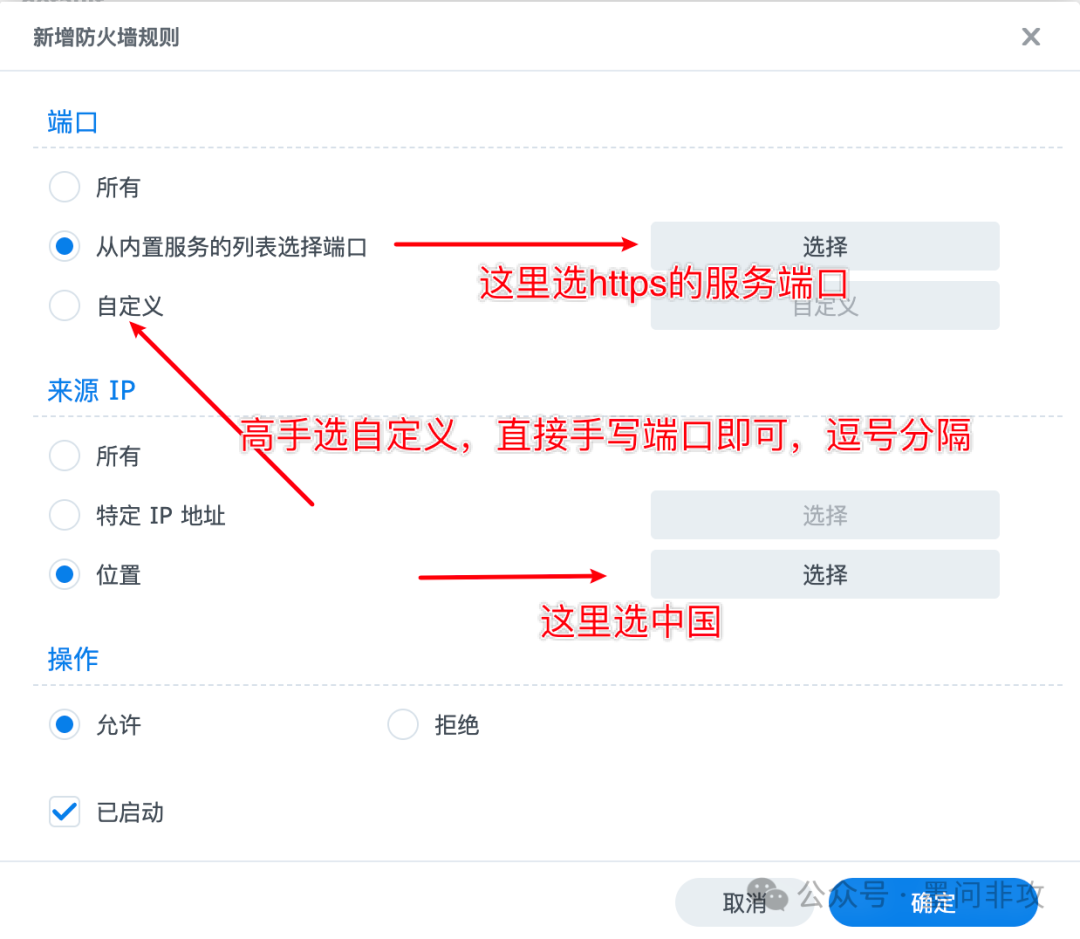
近期多起群晖 NAS 勒索事件爆发。攻击者加密文件、追加 .LOCK3D 后缀,并留下 read-me3.txt 勒索信,该团伙暂被命名为 C3RB3R。值得警惕的是,部分受害设备已更新至当时最新的 DSM 7.4.1-90080 Update 1(群晖 2026 年 10 月 12 日发布,仅称修正安全性弱点,未公开漏洞编号)。 是否涉及 0day 仍在溯源,但凭据泄露、弱口令、第三方套件同样可能是入口。C3RB3R 暗网站点高度自动化——内置免费试解密、FAQ、收款监测与解密器自动交付,几乎无需人工沟通。 很多人慌了,是因为根本不知道群晖的安全能力怎么开。多数中招设备并非系统有洞,而是把管理端口直接暴露公网、用着弱口令——攻击成本极低。下面 4 步,按顺序配完,多数攻击都能拦在门外。 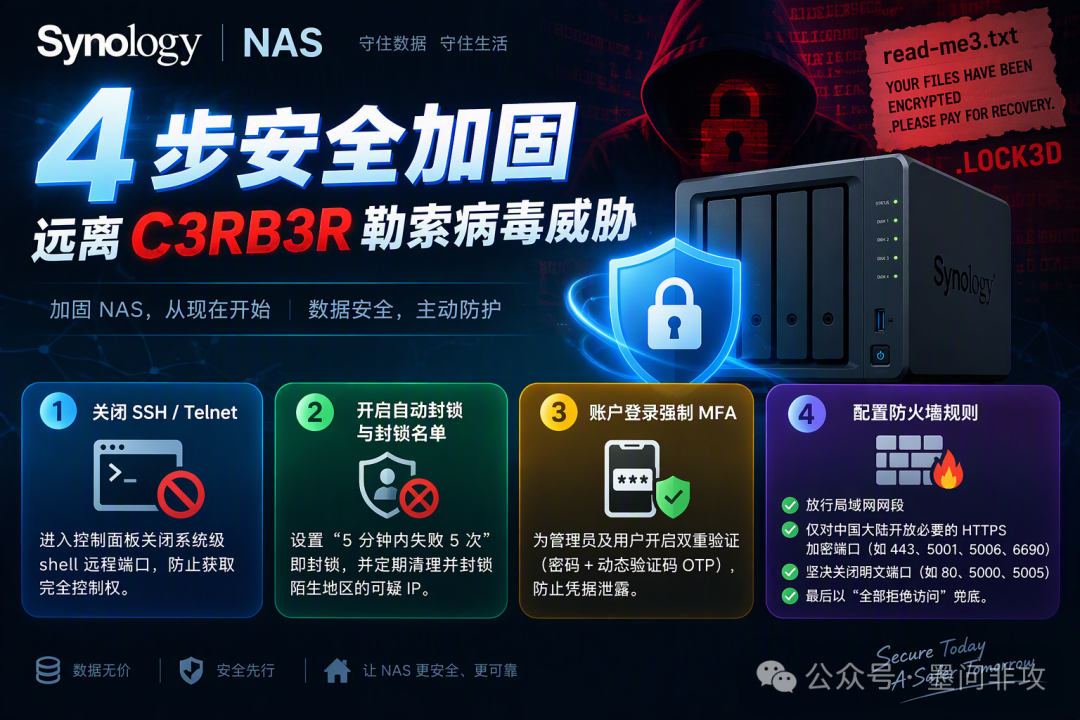 STEP 01 关掉 SSH / Telnet 路径:控制面板 → 连接性 → 终端机和 SNMP → 终端机。直接取消勾选「启动 SSH 功能」「启动 Telnet 功能」。这两项暴露的是系统级 shell,一旦被攻破就是完整控制权。没有远程运维刚需就别开着——这是最容易被忽略、却最致命的一道门。 【配图 · 关闭 SSH / Telnet】 (控制面板 → 连接性 → 终端机和 SNMP → 终端机,SSH / Telnet 均未勾选) STEP 02 开启自动封锁 + 封锁名单 路径:控制面板 → 安全性 → 防护。勾选「启用自动封锁」,设「5 分钟内失败 5 次」即封锁。 【配图 · 自动封锁阈值】 (启用自动封锁,5 分钟失败 5 次触发封锁) 配置好后,定期看访问日志,凡是来自陌生地区的失败登录,直接把 IP 加进封锁名单——有人的名单里已躺了上千条,全是自动扫描的肉鸡。 【配图 · 封锁名单】 (封锁名单中已有上千条境外 IP) STEP 03 账户登录强制 MFA 路径:个人设置 → 安全性 → 登录方法,选「双重验证」。第一步输密码,第二步输动态验证码(OTP)。哪怕密码泄露,没有第二步也进不来。管理员账户务必全员开启。 【配图 · 双重验证】 (登录方法选「双重验证」,密码 + OTP) STEP 04 防火墙,最关键也最难 路径:控制面板 → 安全性 → 防火墙 → 勾选「启用防火墙」。规则从上往下逐条匹配,顺序决定生死: 【配图 · 启用防火墙】 (安全性 → 防火墙,勾选启用防火墙) 1. 允许局域网网段(如 192.168.x.0/24)所有端口、所有协议——这是你和家里设备互通的口子,必须全开。 【配图 · 局域网放行】 (局域网网段全端口全协议允许) 2. 对中国大陆开放 HTTPS 加密端口:443、5001(DSM 管理)、5006(WebDAV)、6690(Synology Drive 同步)。对外访问只走 HTTPS。 【配图 · 防火墙规则全貌】 (规则列表:局域网允许 → 中国大陆 HTTPS 允许 → 全部拒绝) 这四层叠加,等于把攻击面从「全网可达」压到「仅你需要的那几个加密口子」。配置不复杂,难的是愿意动手——现在就去把这几道门焊上。 现在就开始动手配置,防火墙配置好了,就能够抵御99%的攻击,同时,也需要随时监控日志里面的连接记录,如果发现异常ip的登录请求,直接在防火墙里面将整个IP地址段全部拉黑。注意,先检查下请求登录的ip地址是不是自己当前所在区域的正常的IP地址。 阅读原文:点击这里 该文章在 2026/10/30 12:37:49 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886